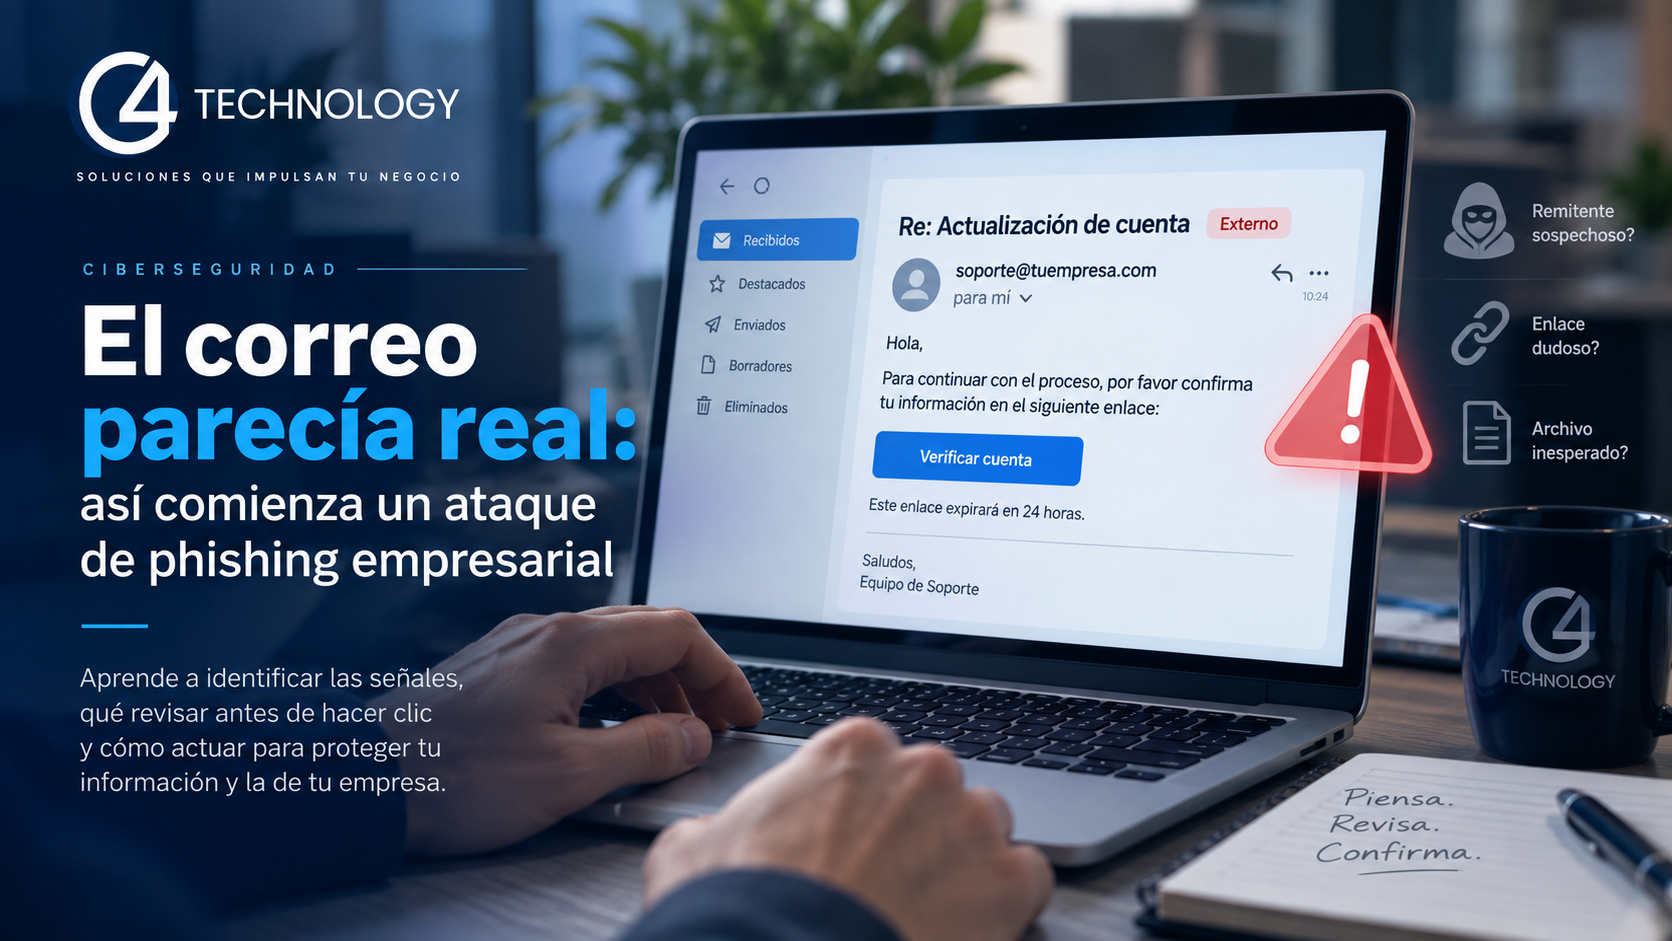
El correo parecía real: así comienza un ataque de phishing empresarial
Son las 10:17 de la mañana.
Llega un correo aparentemente enviado por un proveedor con el que trabajamos habitualmente.
“Actualizamos nuestros datos bancarios. Favor de utilizar la siguiente cuenta para los próximos pagos.”
El nombre del proveedor es correcto.
El logotipo también.
La firma parece normal.
Incluso el mensaje hace referencia a una factura que reconocemos.
¿Harías el cambio?
Hace algunos años aprendimos a desconfiar del correo que anunciaba que habíamos ganado un premio que nunca solicitamos o del mensaje lleno de errores pidiéndonos nuestra contraseña.
Pero un intento de phishing no siempre se ve así.
Puede parecerse muchísimo a una conversación que tenemos cualquier martes en la oficina.
Y precisamente por eso puede funcionar.
El phishing no siempre parece phishing
Un mensaje malicioso puede intentar hacerse pasar por diferentes personas u organizaciones:
Un proveedor.
Un cliente.
Nuestro banco.
Microsoft 365.
Recursos Humanos.
Dirección General.
O incluso uno de nuestros propios compañeros.
El objetivo también puede cambiar.
En algunos casos buscará nuestra contraseña.
En otros intentará conseguir información.
Puede pedirnos abrir un archivo.
Autorizar algo.
Cambiar una cuenta bancaria.
O realizar un pago.
Por eso reconocer un correo sospechoso no consiste solamente en buscar faltas de ortografía.
Consiste en preguntarnos si el mensaje, la solicitud y el contexto tienen sentido.
Antes de actuar: DETENTE, REVISA y CONFIRMA
No necesitamos convertirnos en especialistas en ciberseguridad para incorporar algunos hábitos que pueden ayudarnos.
Podemos comenzar con tres acciones muy sencillas.
1. DETENTE
Muchos mensajes sospechosos intentan conseguir algo antes de que tengamos oportunidad de pensarlo.
“Tu cuenta será bloqueada.”
“Necesito el pago hoy.”
“Revisa este documento inmediatamente.”
“Tienes que cambiar tu contraseña.”
La urgencia no significa automáticamente que un correo sea falso.
Pero sí puede ser una buena razón para detenernos unos segundos antes de actuar.
Especialmente cuando el mensaje solicita dinero, credenciales, información sensible o alguna acción fuera de lo habitual.
2. REVISA
No te quedes únicamente con el nombre que aparece como remitente.
Mira la dirección completa.
Un mensaje puede mostrar:
Microsoft Support
pero haber llegado desde una dirección que no pertenece a Microsoft.
También podemos revisar:
El dominio del remitente.
Los enlaces antes de abrirlos.
Los archivos adjuntos que no esperábamos.
Cambios pequeños en nombres o direcciones.
Solicitudes poco habituales.
Y, sobre todo, preguntarnos:
¿Esperaba recibir este mensaje?
No buscamos convertir cada correo en una investigación forense.
Buscamos detectar aquello que no coincide con lo que normalmente debería estar ocurriendo.
3. CONFIRMA
Aquí puede estar una de las acciones más importantes.
Cuando una solicitud involucra:
Dinero.
Contraseñas.
Accesos.
Datos bancarios.
Información sensible.
o un cambio importante en un proceso…
confírmala utilizando otro canal conocido.
Supongamos nuevamente que un proveedor solicita cambiar su cuenta bancaria.
No necesariamente deberíamos confirmar respondiendo:
“¿Me confirmas que esta nueva cuenta es correcta?”
al mismo correo que nos pidió modificarla.
Si el correo estuviera comprometido, podríamos estar preguntándole precisamente a quien intenta engañarnos.
En cambio, podemos llamar al contacto que ya conocemos utilizando el número que teníamos registrado previamente.
Un pequeño paso adicional puede evitar un problema mucho mayor.
Antes de hacer clic
Antes de interactuar con un mensaje inesperado, unas cuantas preguntas pueden ayudarnos a detectar cuándo vale la pena detenernos y confirmar.
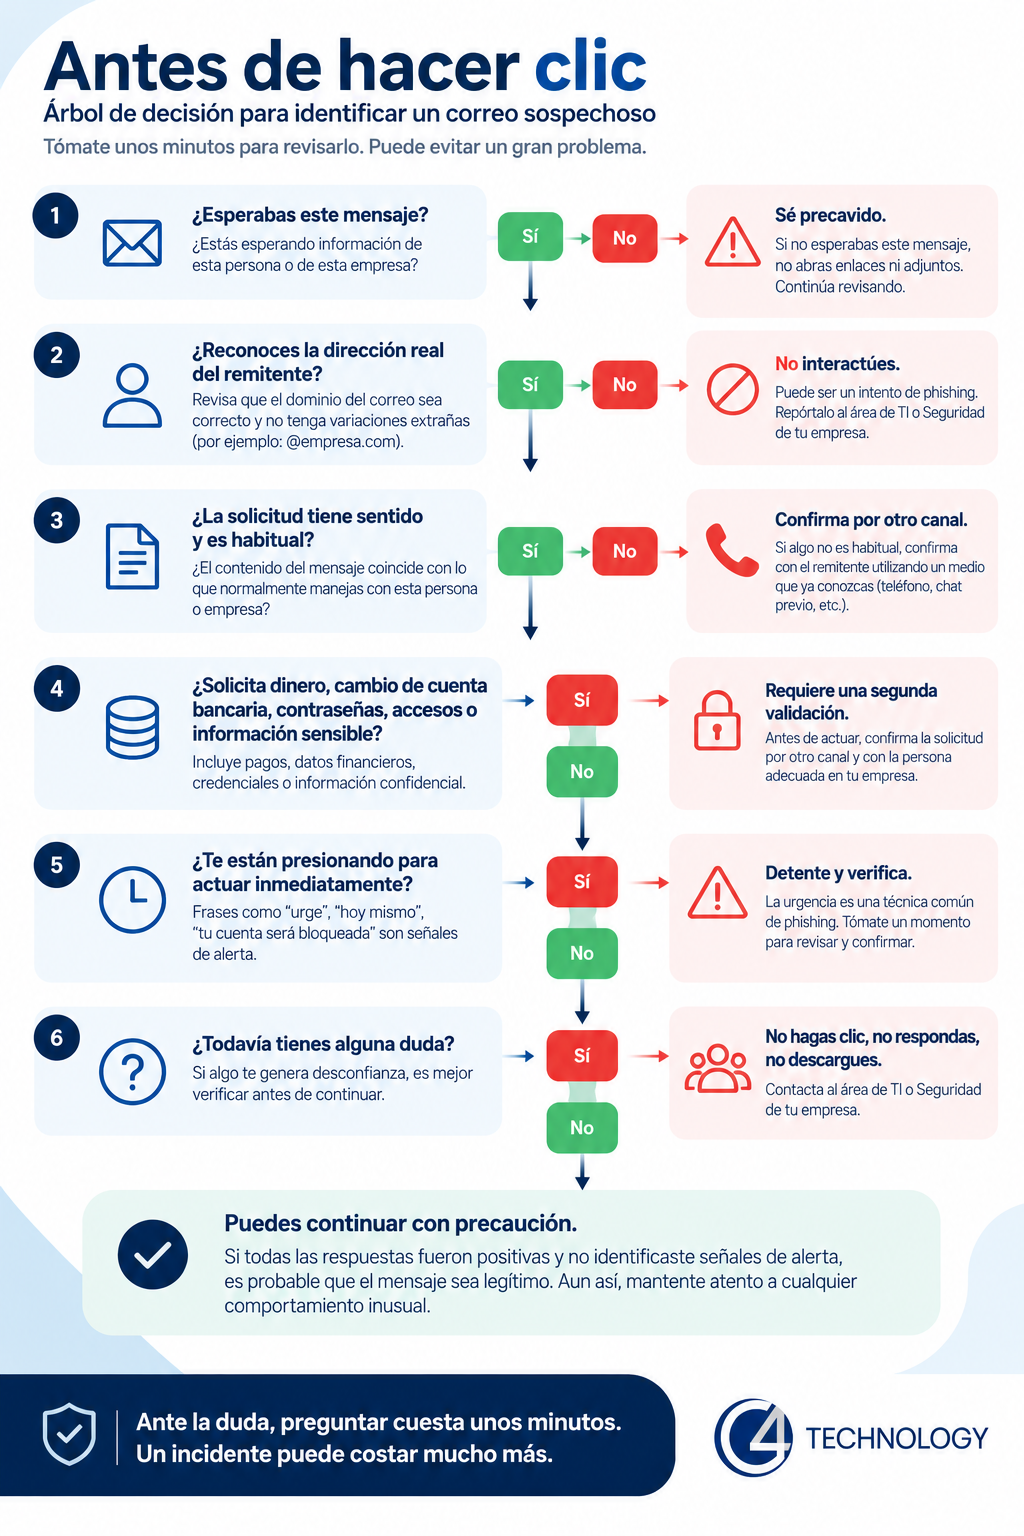
CONFIRMA POR OTRO CANAL
Después la generamos como hicimos con el árbol de decisión de las reuniones, para que pueda vivir dentro del artículo y también reutilizarse por separado.
“Pero el correo venía realmente de mi proveedor”
Aquí aparece algo todavía más interesante.
No todos los ataques necesitan falsificar una dirección.
Una cuenta de correo legítima puede ser comprometida.
Si alguien obtiene acceso al buzón de un proveedor, cliente o compañero, puede utilizar esa cuenta para enviar mensajes que efectivamente provienen de una dirección que conocemos.
Incluso podría tener acceso al contexto de conversaciones anteriores.
Por eso:
“Conozco al remitente” no debería ser nuestra única validación cuando la solicitud es sensible.
Si algo cambia repentinamente —una cuenta bancaria, un método de pago, una solicitud de acceso o una instrucción extraordinaria— confirmar sigue siendo una buena práctica.
¿Y qué pasa si ya hice clic?
Primero:
no ocultarlo.
La velocidad con la que se reporta un posible incidente puede hacer una gran diferencia.
Lo que debemos hacer después dependerá de lo que ocurrió.
Abrí el enlace, pero no ingresé información
Cierra la página y reporta el mensaje como sospechoso siguiendo el procedimiento de tu organización.
Evita volver a interactuar con el enlace.
Ingresé mi contraseña
Repórtalo inmediatamente al responsable de TI o seguridad.
La cuenta puede necesitar acciones adicionales, como cambio de contraseña, cierre de sesiones activas y revisión de actividad sospechosa.
Si la misma contraseña se utiliza en otros servicios —algo que deberíamos evitar— esos accesos también pueden estar en riesgo.
Abrí o ejecuté un archivo sospechoso
Deja de utilizar el equipo para actividades sensibles y contacta inmediatamente al responsable de TI.
Dependiendo del caso, puede ser necesario aislar y revisar el dispositivo antes de continuar trabajando normalmente.
Compartí información financiera o autoricé una operación
Escálalo inmediatamente dentro de la organización.
Cuando existe una posible operación financiera fraudulenta, el tiempo importa.
Puede ser necesario involucrar rápidamente a responsables internos, al proveedor o cliente afectado y a las instituciones financieras correspondientes.
Microsoft también recomienda avisar al área de TI cuando un phishing afecta una cuenta corporativa y actuar inmediatamente sobre credenciales potencialmente comprometidas.
Reportar un error también forma parte de la seguridad
Existe otro riesgo que pocas veces mencionamos.
El miedo a decir:
“Creo que hice clic donde no debía.”
Una persona puede darse cuenta inmediatamente de que cometió un error y, por vergüenza o temor a una llamada de atención, decidir no reportarlo.
Eso puede transformar un incidente pequeño en uno mucho más complicado.
Una cultura de seguridad saludable debería conseguir exactamente lo contrario:
que las personas sepan a quién avisar y se sientan capaces de hacerlo inmediatamente.
En ciberseguridad, reportar rápidamente un error es mucho más útil que intentar ocultarlo.
La tecnología ayuda, pero las personas también forman parte de la protección
Filtros de correo.
Protección contra phishing.
Autenticación multifactor.
Políticas de acceso.
Protección de dispositivos.
Monitoreo.
Todas estas herramientas pueden reducir riesgos.
Pero ninguna tecnología puede reemplazar completamente una buena decisión cuando aparece una solicitud inesperada.
De hecho, Microsoft señala que incluso con protecciones antiphishing algunos mensajes pueden llegar a los buzones, por lo que las medidas técnicas y la preparación de los usuarios funcionan mejor juntas.
Por eso una estrategia de seguridad empresarial también necesita definir:
Qué deben revisar las personas.
Qué solicitudes necesitan una segunda validación.
A quién deben reportar algo sospechoso.
Y qué debe ocurrir cuando existe un posible incidente.
El pequeño hábito que puede hacer una gran diferencia
No necesitamos desconfiar de absolutamente todos los correos que recibimos.
Necesitamos aprender a reconocer cuándo vale la pena detenernos.
La próxima vez que un mensaje solicite dinero, acceso, una contraseña, información sensible o un cambio importante, recuerda tres palabras:
DETENTE.
REVISA.
CONFIRMA.
Quizá el correo sea completamente legítimo.
Y confirmar nos tome dos minutos.
Pero cuando no lo sea, esos dos minutos pueden convertirse en una de las mejores decisiones de seguridad que tomamos ese día.
En G4 Technology ayudamos a las organizaciones a fortalecer su entorno tecnológico combinando herramientas, configuración, procesos y buenas prácticas de seguridad.
Porque una buena estrategia de ciberseguridad no debería comenzar con miedo.
Debería comenzar con información, prevención y mejores decisiones.